
গাড়ির হেড ইউনিট লক্ষ্য করে প্রথম ম্যালওয়্যার আবিষ্কার
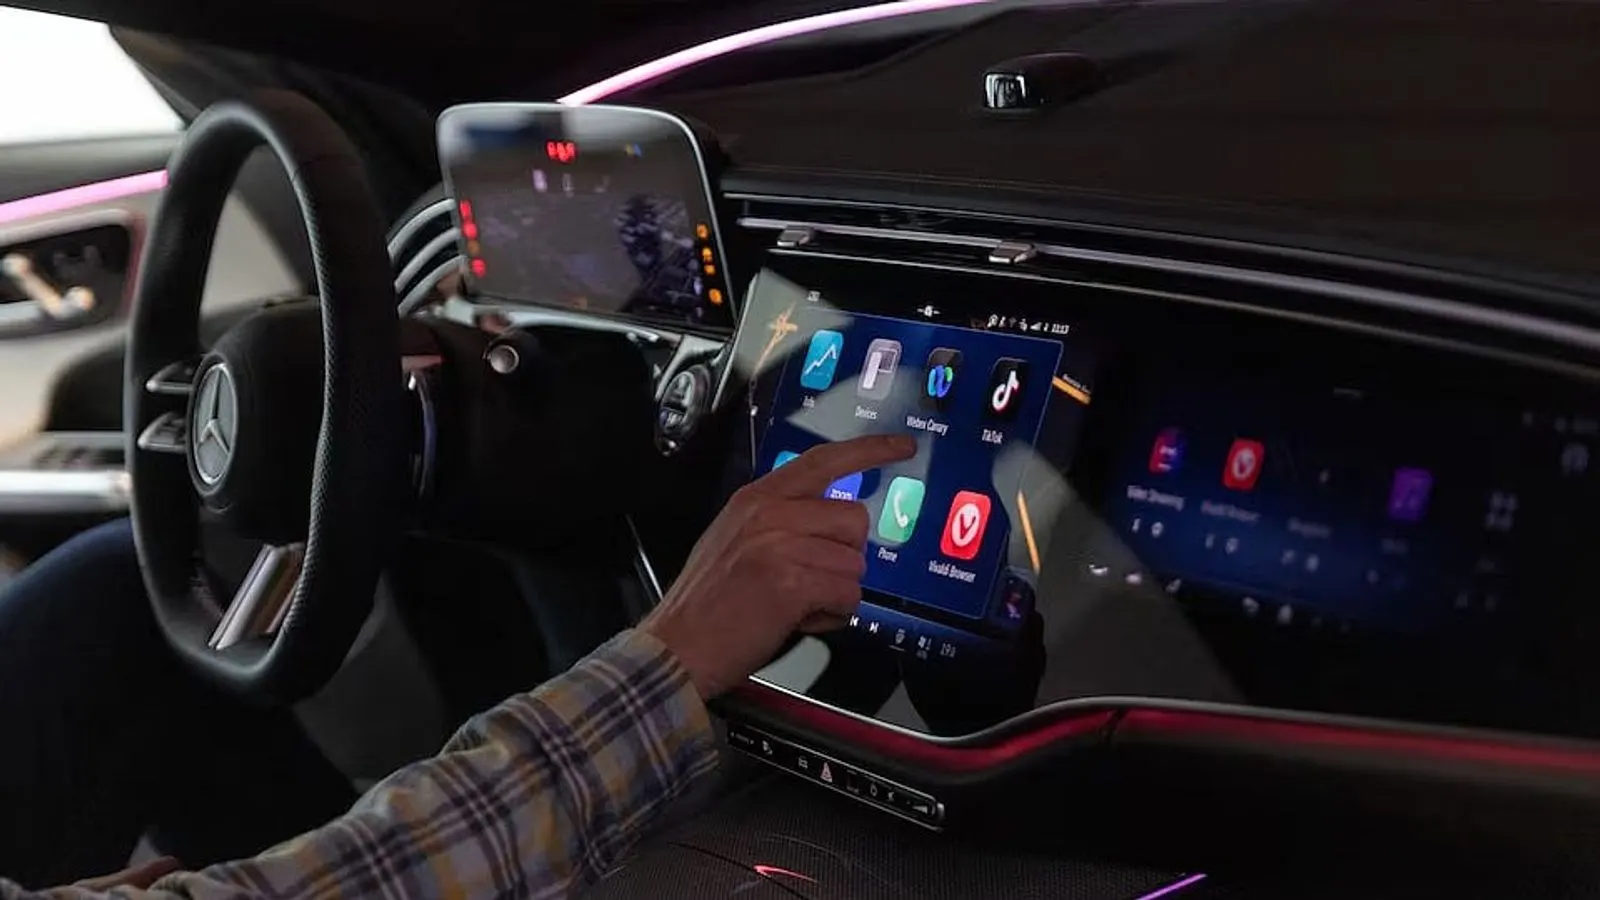
চীনের প্রযুক্তিপ্রতিষ্ঠান ডুফানের সিস্টেমে ‘জারসার্ভিস’ নামের নতুন এক ম্যালওয়্যার সংক্রমণ আবিষ্কার করেছেন ক্যাসপারস্কির গবেষকেরা। নির্দিষ্ট গাড়ির হেড ইউনিটকে লক্ষ্য করে তৈরি ম্যালওয়্যার সংক্রমণের এটিই প্রথম নথিভুক্ত ঘটনা।
প্রকাশ: · আপডেট: ২৬ আগস্ট ২০২৬, রাত ৭:১২· ১ মিনিট পড়া
বিজ্ঞাপন

সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যাসপারস্কির গবেষকেরা গাড়ি বা অটোমোবাইল খাতকে লক্ষ্য করে তৈরি নতুন একটি ম্যালওয়্যার সংক্রমণ আবিষ্কার করেছেন। নির্দিষ্ট গাড়ির হেড ইউনিটকে লক্ষ্য করে তৈরি ম্যালওয়্যার সংক্রমণের এটিই প্রথম নথিভুক্ত ঘটনা হিসেবে চিহ্নিত হয়েছে। গত জুন মাসে এই বিপজ্জনক ম্যালওয়্যারটি প্রথম শনাক্ত করা হয়।
গবেষকদের তথ্য অনুযায়ী, এই সাইবার হামলার মূল লক্ষ্য ছিল চীনের পরিচিত প্রযুক্তিপ্রতিষ্ঠান ডুফান। গত জুনে ডুফানের একটি বৈধ সিস্টেম অ্যাপ ‘টিডব্লিউকোর’ থেকে একটি সন্দেহজনক এপিকে ফাইল ডাউনলোড হতে দেখা যায়। এই ফাইলটির মাধ্যমেই মূলত ক্ষতিকর ম্যালওয়্যারটি সিস্টেমে প্রবেশ করে।
আবিষ্কৃত এই নতুন ম্যালওয়্যারটির নামকরণ করা হয়েছে ‘জারসার্ভিস’। ক্যাসপারস্কির গবেষকেরা ম্যালওয়্যারটি নিবিড়ভাবে বিশ্লেষণ করে এর পেছনের মূল হোতাদের শনাক্ত করেছেন। তাদের বিশ্লেষণ বলছে, এই পুরো সাইবার হামলার পেছনে ‘মোইউ’ নামের একটি হ্যাকার গোষ্ঠী সক্রিয় রয়েছে।
কার্যপদ্ধতির দিক থেকে জারসার্ভিস অত্যন্ত সুসংগঠিত। ক্যাসপারস্কির প্রতিবেদনে জানানো হয়েছে, এই ম্যালওয়্যারটি যখন চালু হয়, তখন এটি একটি এনক্রিপ্ট করা বা সংকেতায়িত দ্বিতীয় ধাপের প্রোগ্রাম নিজে থেকেই ডিক্রিপ্ট করে সফলভাবে চালায়।
তবে গাড়ি চালক ও ব্যবহারকারীদের জন্য স্বস্তির একটি বিষয় জানিয়েছে নিরাপত্তা প্রতিষ্ঠানটি। ক্যাসপারস্কির ভাষ্য অনুযায়ী, এই ম্যালওয়্যারটি সরাসরি গাড়ি চালানো কিংবা গাড়ির অত্যন্ত গুরুত্বপূর্ণ কোনো নিয়ন্ত্রণব্যবস্থায় কোনো ধরনের হস্তক্ষেপ করে না।
বিজ্ঞাপন